El control de acceso en la clínica dental consiste en definir usuarios y permisos para que cada persona vea y edite solo lo que su función necesita. Bien hecho, protege los datos de los pacientes, deja registrado quién hizo qué y ordena las responsabilidades sin trabar la rutina.
Cuando recepción, finanzas, odontólogos y gestores usan el mismo acceso al sistema, la clínica pierde dos cosas al mismo tiempo: seguridad y claridad operativa. Se vuelve difícil saber quién modificó un registro, quién vio cierta información y dónde empezó un error que después se convierte en retrabajo. Por eso, definir usuarios y permisos no es un exceso técnico: es una decisión práctica de gestión, sobre todo cuando historia clínica, finanzas, agenda, documentos y procesos comerciales conviven en el mismo sistema.
Qué significa el control de acceso en la práctica
Es la definición de lo que cada persona del equipo puede ver, editar, registrar o seguir dentro del sistema de la clínica. En lugar de liberar todo para todos, la gestión crea niveles de acceso acordes a la función de cada usuario.
En la práctica, eso significa separar responsabilidades como:
- recepción, con acceso a la agenda, la confirmación de citas y el registro del paciente;
- finanzas, con acceso a cobros, morosidad e informes financieros;
- equipo clínico, con acceso a la historia clínica, el odontograma, las notas y los documentos del paciente;
- gestión, con una visión más amplia para auditoría, indicadores y seguimiento de la operación.
Este cuidado reduce la exposición innecesaria de información y evita que la clínica dependa de controles paralelos para descubrir qué pasó en cada etapa.
Por qué la clínica no debería usar accesos genéricos
Un usuario compartido puede parecer más simple al principio, pero con el tiempo suele crear problemas silenciosos.
El primero es la falta de trazabilidad. Si varias personas usan el mismo usuario, es difícil identificar quién modificó un presupuesto, borró una información, cambió el estado de una atención o registró mal un cobro.
El segundo es el exceso de acceso. No todos necesitan ver todo. Cuando el sistema reúne información clínica, administrativa y financiera, liberar acceso sin restricciones aumenta el riesgo de error operativo y de exposición innecesaria de datos.
El tercero es la pérdida de organización. Sin permisos bien definidos, el equipo deja de trabajar con responsabilidades claras y pasa a depender de acuerdos informales, lo que debilita la rutina.
Cómo definir usuarios y permisos sin complicar al equipo
La mejor configuración no es la más rígida. Es la más coherente con el flujo real de la clínica.
Empiece por mapear los sectores y las funciones del día a día. Después, responda tres preguntas para cada perfil:
- ¿qué necesita ver realmente esta persona para trabajar bien?
- ¿qué necesita editar, y no solo consultar?
- ¿qué acciones tienen que quedar registradas con claridad para una auditoría futura?
A partir de ahí, la clínica puede estructurar permisos más inteligentes. Un buen criterio es liberar por necesidad operativa, no por comodidad del momento.
Qué áreas merecen más atención en los permisos
1. Agenda y atención
La agenda suele involucrar a recepción, gestión y equipo clínico. Por eso conviene separar quién solo puede ver horarios, quién puede reprogramar y quién puede modificar información más sensible de la atención.
2. Finanzas
Cobros, morosidad, comisiones e indicadores exigen atención especial. No todas las personas que usan el sistema necesitan acceso a los datos financieros completos.
3. Historia clínica y documentos
Notas clínicas, imágenes, recetas y constancias y demás documentos forman parte del historial del paciente. Aquí lo ideal es reservar el acceso a quienes realmente participan de la atención y de la gestión clínica.
4. Registros y configuraciones
Los perfiles con libertad para cambiar parámetros del sistema, permisos o datos estructurales tienen que ser pocos y estar bien definidos. Esa capa suele afectar a toda la operación.
El valor de saber quién hizo qué
Un permiso no sirve solo para bloquear. También ordena la responsabilidad.
Cuando el sistema registra el historial de acciones por usuario, la clínica gana claridad para revisar procesos, corregir fallas y capacitar al equipo a partir de hechos concretos. Vale tanto para situaciones simples, como ajustes de un registro, como para temas más sensibles, como movimientos financieros o cambios en la información del paciente.
En la práctica, la trazabilidad mejora:
- la confianza en la operación;
- la identificación de errores de proceso;
- la responsabilidad por función;
- la seguridad de la información en el día a día.
Cómo ayuda un software dental en este control
Cuando la clínica centraliza agenda, historia clínica, documentos, finanzas y relación con los pacientes en un solo lugar, el sistema tiene que acompañar esa complejidad con una buena organización de los accesos.
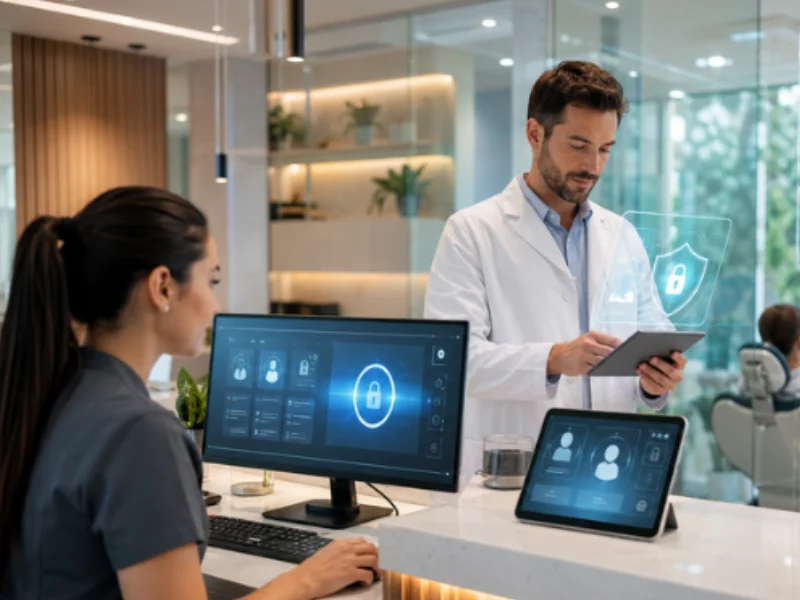
ProDent tiene control de acceso por usuario, cifrado, respaldo automático e historial de acciones. Eso fortalece la rutina de la clínica porque el control deja de depender de la memoria del equipo y pasa a formar parte de la operación digital. Usuarios y permisos no son un detalle técnico: sostienen una clínica más segura, más ordenada y mejor preparada para crecer sin perder el control.
Señales de que es hora de revisar los permisos
Conviene revisar el control de acceso cuando:
- más de una persona usa el mismo usuario;
- el equipo entra en áreas que no forman parte de su función;
- nadie sabe con certeza quién modificó cierta información;
- aparecen errores financieros o de registro sin origen claro;
- la clínica creció, pero los permisos siguen iguales que al comienzo.
La seguridad de la información ya no es tema solo de grandes empresas
El control de acceso, los permisos y la trazabilidad se volvieron prioridad en empresas de todos los tamaños, incluida la salud.
Según el informe Cost of a Data Breach 2024, de IBM, el sector salud volvió a registrar las filtraciones de datos más costosas entre todos los sectores. El mismo estudio señala que las credenciales robadas o comprometidas fueron el vector de ataque inicial más común.
Además, en muchos países las leyes de protección de datos personales hacen a la clínica responsable de proteger la información de sus pacientes, incluidas historias clínicas, documentos, datos financieros e historial de atención. Por eso, el control de acceso no es solo organización operativa: también es una medida de seguridad y protección de datos.
Permisos claros ordenan más de lo que restringen
El control de acceso en la clínica dental tiene menos que ver con restringir y más con organizar. Cuando cada usuario tiene el permiso adecuado, la clínica gana seguridad, trazabilidad y fluidez entre sectores, sin convertir la rutina en burocracia. Si su operación ya depende de agenda, historia clínica, finanzas, documentos y seguimiento comercial en el mismo sistema, revisar usuarios y permisos deja de ser un ajuste técnico y pasa a ser una decisión de gestión.
En el Pro365 GO, el nuevo ProDent 100% web, cada persona entra con su propio usuario y los permisos de su función. Agende una demostración y vea cómo se configuran en su clínica.