La revisión de accesos de usuarios en el software dental debería ser una rutina periódica, no algo que se hace solo cuando aparece un problema. Consiste en confirmar quién sigue necesitando cada permiso, controlar los accesos temporales con fecha de revisión y verificar que cada persona pueda hacer su trabajo sin ver ni cambiar lo que no le corresponde.
Piense en un caso concreto: cuando alguien tiene que cubrir finanzas por unos días, ¿qué accesos se habilitan, por cuánto tiempo y quién verifica después que se retiraron? La respuesta no debería depender de la improvisación. Los permisos de usuarios en ProDent ayudan a organizar quién puede entrar en cada área, pero la clínica sigue teniendo que decidir qué acceso tiene sentido para cada responsabilidad.
Esa decisión afecta mucho más que la seguridad. Un permiso demasiado amplio puede exponer información y permitir cambios innecesarios. Un permiso demasiado restringido puede empujar al equipo a logins compartidos, pedidos informales y registros incompletos. En los dos extremos, el gestor pierde trazabilidad y toma decisiones sobre agenda, finanzas, inventario, CRM o indicadores con menos confianza.
El problema no es solo tener demasiado acceso
El control de acceso suele recordarse cuando surge una duda de seguridad o cuando hay que descubrir quién hizo algo. Pero una buena configuración también protege la fluidez del trabajo. La recepción necesita operar la agenda y la relación con el paciente. El equipo clínico necesita la información para atender. Finanzas necesita registrar y verificar movimientos. La gestión necesita seguir resultados e investigar diferencias.
Eso no significa que todas las personas de un sector deban recibir los mismos permisos. Dos recepcionistas pueden tener responsabilidades distintas: una organiza horarios y otra, además, sigue oportunidades o apoya los cobros. El cargo es un punto de partida, pero la tarea real es el criterio más útil para definir el acceso.
El objetivo es encontrar el acceso suficiente: el que permite cumplir la responsabilidad acordada, preserva la autoría de las acciones y reduce los caminos paralelos. Esa combinación mejora la operación y la calidad de los datos que llegan a la gestión.
Saber quién cambió cada dato, cuándo y con qué usuario fortalece la seguridad operativa y legal de la clínica. La trazabilidad ayuda a investigar diferencias, corregir procesos, preservar la responsabilidad individual y demostrar que existen controles sobre el acceso a datos personales y clínicos. Las guías de seguridad de la información describen el control de acceso como la suma de autenticación, autorización y auditoría, y la auditoría es la que registra lo que hizo cada usuario. Ese historial no elimina los riesgos ni reemplaza la orientación legal, pero aporta evidencia para aclarar incidentes, revisar permisos y demostrar buenas prácticas de protección de datos.
La recertificación de accesos es una decisión de gestión
Recertificar accesos significa revisar quién sigue necesitando cada permiso y registrar la decisión de mantenerlo, reducirlo, ampliarlo o quitarlo. No hace falta esperar un cambio de personal o un problema. La revisión puede entrar en la rutina cada vez que hay un cambio de función, una cobertura de vacaciones, una reorganización de sectores, un proceso nuevo o una duda sobre un cambio.
La frecuencia debe acompañar el tamaño, la rotación y la complejidad de la operación. Una clínica pequeña puede revisar los usuarios en fechas fijas del calendario de gestión. Una operación con más sedes, profesionales o cambios de responsabilidad puede necesitar revisiones más seguidas. Lo importante es que haya un responsable, un criterio y una próxima fecha de revisión.
Pregunta central de la revisión: ¿esta persona necesita ver, cambiar o aprobar esta información para cumplir una responsabilidad actual?
La prueba de las tres acciones
Ver
La visualización debe estar ligada a una necesidad concreta. Quien consulta la agenda para orientar al paciente puede no necesitar información financiera detallada. Quien sigue resultados de gestión puede necesitar una vista consolidada, pero no necesariamente la capacidad de cambiar movimientos. Pregunte qué decisión o tarea depende de esa información.
Cambiar
Cambiar exige responsabilidad sobre la calidad del registro. ¿La persona sabe cuándo registrar, qué campo usar y cómo corregir un error? ¿Tiene capacitación suficiente para evitar notas en el lugar equivocado, duplicados o eliminaciones indebidas? El permiso técnico solo funciona bien cuando el proceso también está claro.
Aprobar
Aprobar es una responsabilidad de gestión, aunque el flujo no tenga un botón con ese nombre. La clínica necesita definir quién valida descuentos, excepciones de cobro, ajustes, fichas sensibles o cambios de regla. La pregunta ayuda a separar la ejecución de la decisión y evita que la comodidad se convierta en autorización permanente.
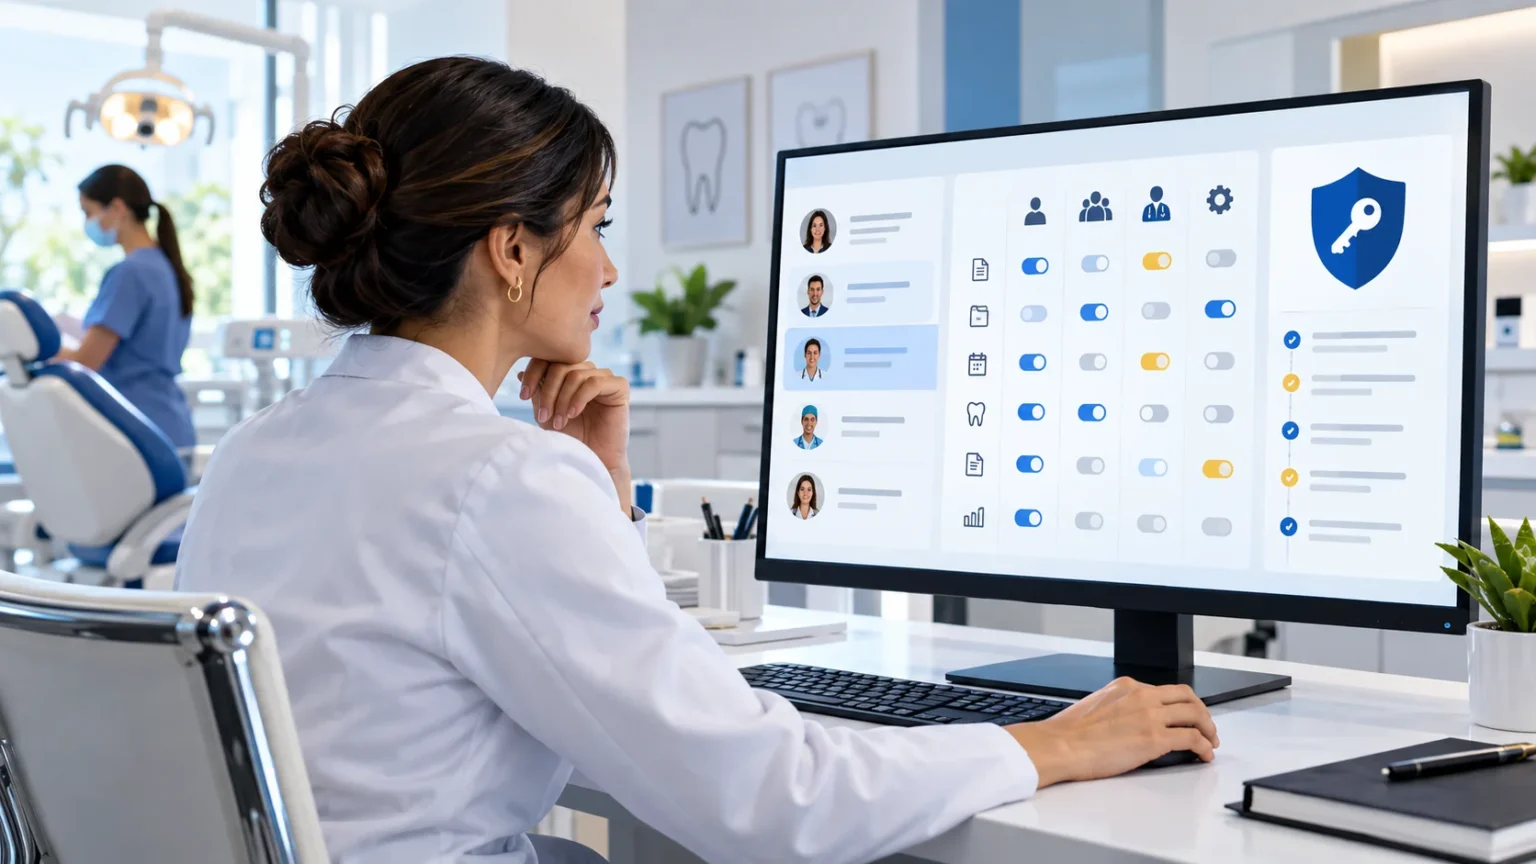
ProDent organiza los usuarios por identificación individual, sector y estilo, que es el nivel de permiso sobre lo que cada usuario puede ver y editar. La clínica usa esa estructura para reflejar sus responsabilidades reales. No toda separación conceptual entre ver, cambiar y aprobar corresponde a una configuración detallada en todas las áreas, por eso el diseño final debe confirmarse en el sistema y, cuando haga falta, con el equipo de soporte.
Paso a paso para revisar los accesos de usuarios
1. Liste los usuarios activos y sus responsabilidades actuales
Empiece por las personas, no por las pantallas. Confirme nombre individual, sector, función actual y las actividades que cada usuario realmente hace. Busque usuarios de personas que ya se fueron, fichas genéricas y accesos que se mantienen solo porque siempre fue así. Un usuario individual facilita identificar la autoría y reduce la dependencia de la memoria cuando surge una duda.
2. Elija los flujos más sensibles
No intente revisar todo el sistema de una vez. Priorice las áreas en las que un cambio afecta la atención, la privacidad, la caja o la lectura de gestión. Agenda, historia clínica, documentos, finanzas, inventario, CRM e indicadores pueden entrar en el orden que defina la propia clínica. Para cada flujo, describa qué hay que ver, registrar, corregir y validar.
3. Compare el acceso con la tarea real
Converse con el líder del sector y con quien hace el trabajo. Un permiso que parece excesivo puede estar sosteniendo una tarea legítima que nunca se formalizó. Un permiso que parece correcto puede quedarse corto y llevar a pedidos de contraseña o a controles paralelos. La revisión tiene que mostrar el proceso antes de decidir la configuración.
4. Trate las excepciones como temporales
La cobertura de vacaciones, la ausencia de una persona clave, una jornada de verificación o el apoyo entre sedes pueden exigir un acceso adicional. Registre motivo, persona, área, inicio, fecha de revisión y quién decidió. No dé por hecho que el sistema cierra el permiso solo. La retirada tiene que estar en la agenda de quien administra los usuarios.
5. Valide la operación después del cambio
Después de reducir o ampliar un permiso, confirme que la persona sigue haciendo su tarea sin login compartido, retrabajo ni atrasos. Verifique también si el historial permite reconstruir las acciones relevantes. Si el cambio genera dudas o bloquea una rutina legítima, use el soporte para revisar la configuración y la capacitación.
Lo que organiza ProDent y lo que sigue siendo de la clínica
En el registro de usuarios, ProDent permite organizar nombre individual, sector y estilo de permiso. Esa base ayuda a limitar lo que cada persona puede ver y editar, y a identificar quién hizo acciones o cambios cuando la trazabilidad está disponible en el flujo analizado.
El sistema ofrece la estructura. La clínica sigue siendo responsable de definir roles, autorizar accesos, proteger las credenciales, orientar al equipo, revisar los cambios e investigar el contexto de cada incidente. También le corresponde a la gestión confirmar que la información clínica queda en los campos adecuados y que los datos financieros, los documentos y los indicadores se consultan según la necesidad de trabajo.
Esta división evita una expectativa peligrosa: creer que configurar los usuarios una sola vez resuelve el control. Permisos coherentes dependen de procesos coherentes. Si nadie sabe quién registra un cobro, valida un descuento o corrige una ficha, la pantalla solo reproduce la ambigüedad de la rutina.
Señales de que la revisión no puede esperar
- Dos o más personas usan el mismo login
- Hay usuarios antiguos activos después de cambios en el equipo
- La clínica no logra identificar quién hizo un cambio importante
- Un acceso temporal sigue sin fecha de revisión
- El equipo pide las credenciales de otra persona para terminar tareas
- Se deja de registrar información porque el acceso no acompaña la responsabilidad
- Todos en un sector tienen los mismos permisos aunque hagan tareas distintas
- El gestor recibe indicadores inconsistentes y no logra encontrar dónde falló el proceso
Estas señales no prueban por sí solas que la configuración esté mal. Indican que la clínica necesita comparar acceso, responsabilidad, capacitación y calidad del proceso.
Cómo afecta la revisión de accesos a los números de la gestión
Los permisos de usuario también influyen en la confianza en los números. Si personas sin capacitación pueden cambiar movimientos sensibles, la consistencia del dato queda expuesta. Si quien hace la tarea no puede registrar en el momento correcto, el sistema recibe información atrasada, incompleta o fuera del flujo.
Por eso, la reunión de recertificación no debería terminar con una lista de usuarios. Tiene que responder dónde mejoró o empeoró la calidad del registro después de un cambio. La gestión puede observar señales como excepciones todavía abiertas, cuentas compartidas, correcciones recurrentes, atrasos por bloqueos de acceso y dificultad para reconstruir una acción.
Son controles sugeridos para la rutina de la clínica, no indicadores nativos de ProDent. El valor está en usar evidencia del trabajo para decidir si lo que debe cambiar es el permiso, el proceso o la capacitación.
El soporte y la capacitación son parte del control
Cuando el equipo no entiende para qué existe una restricción, tiende a ver el permiso como un obstáculo. Una capacitación breve y aplicada a la tarea ayuda a explicar qué se debe registrar, quién responde por la información y cuándo pedir un ajuste. Eso reduce la improvisación y mejora la adopción del usuario individual.
El soporte humano y la consultoría personalizada de HartSystem pueden ayudar a revisar la configuración en el contexto real de la clínica. Para que la conversación sea productiva, lleve una función, tres tareas frecuentes, una excepción temporal y una duda de trazabilidad. Así la orientación parte del trabajo concreto y no de una lista abstracta de pantallas.
Revisar accesos protege la información sin frenar al equipo
Los permisos de usuario no sirven solo para cerrar áreas del sistema. Ayudan a alinear tarea, responsabilidad y autoría. Cuando la clínica revisa los accesos, controla las excepciones y valida la operación después de cada cambio, protege la información sin bloquear al equipo y aumenta la confianza en los registros que usa la gestión.
Elija un flujo sensible, defina quién necesita ver, cambiar o aprobar y registre las excepciones con fecha de revisión. Con el Pro365 GO, el nuevo ProDent 100% web, cada persona entra con su propio usuario y su propio nivel de permiso. Agende una demostración y lleve ese mapa para revisarlo con nuestro equipo.