A revisão de acessos de utilizadores no software dentário deve ser uma rotina periódica, e não uma configuração feita uma vez e esquecida. Em cada revisão, a clínica confirma quem continua a precisar de cada permissão, trata os acessos temporários como exceções com data de fim e verifica se cada pessoa consegue trabalhar sem ver ou alterar o que não faz parte da sua função.
Pense num caso concreto: alguém precisa de cobrir o financeiro durante alguns dias. Que acessos devem ser libertados, durante quanto tempo e quem vai confirmar a retirada depois? A resposta não deveria depender de improviso. As permissões de utilizadores no ProDent ajudam a organizar quem pode entrar em cada área, mas é a clínica que decide que acesso faz sentido para cada responsabilidade.
Esta decisão afeta muito mais do que a segurança. Uma permissão demasiado ampla pode expor informação e permitir alterações sem necessidade. Uma permissão demasiado restrita pode empurrar a equipa para logins partilhados, pedidos informais e registos incompletos. Nos dois extremos, o gestor perde rastreabilidade e passa a decidir sobre agenda, financeiro, stock, CRM ou indicadores com menos confiança.
O problema não é apenas ter acesso a mais
O controlo de acessos costuma ser lembrado quando surge uma dúvida de segurança ou quando é preciso descobrir quem fez determinada ação. No entanto, uma boa configuração também protege a fluidez do trabalho. A receção precisa de gerir a agenda e a relação com o cliente. A equipa clínica precisa de aceder à informação necessária ao atendimento. O financeiro precisa de registar e conferir movimentos. A gestão precisa de acompanhar resultados e investigar diferenças.
Isto não significa que todas as pessoas de um setor devam ter as mesmas permissões. Duas profissionais da receção podem ter responsabilidades diferentes: uma organiza horários, a outra também acompanha oportunidades ou apoia cobranças. O cargo é um ponto de partida, mas a tarefa real é o critério mais útil para definir o acesso.
O objetivo é encontrar o acesso suficiente: o que permite cumprir a responsabilidade combinada, preserva a autoria das ações e reduz caminhos paralelos. Esta combinação melhora a operação e a qualidade dos dados que chegam à gestão.
Saber quem alterou cada informação, quando e com que utilizador reforça a segurança operacional e jurídica da clínica. Em segurança da informação, o controlo de acessos junta três peças: a autenticação identifica quem entra, a autorização define o que essa pessoa pode fazer e a auditoria regista o que foi feito. Esse histórico não elimina riscos nem substitui aconselhamento jurídico, mas dá provas importantes para esclarecer ocorrências, rever permissões e demonstrar boas práticas de proteção de dados.
Recertificar acessos é uma decisão de gestão
Recertificar acessos significa rever quem continua a precisar de cada permissão e registar a decisão de manter, reduzir, alargar ou retirar. Não é preciso esperar pela troca de um colaborador ou por um problema. A revisão pode entrar na rotina da clínica sempre que houver mudança de função, cobertura de férias, reorganização de setores, adoção de um novo processo ou dúvida sobre uma alteração.
A periodicidade deve acompanhar o porte, a rotatividade e a complexidade da operação. Uma clínica pequena pode rever os utilizadores em momentos definidos do calendário de gestão. Uma operação com mais unidades, profissionais ou trocas de responsabilidade pode precisar de revisões mais frequentes. O importante é que exista um responsável, um critério e uma próxima data de revisão.
Pergunta central da revisão: esta pessoa precisa de ver, alterar ou aprovar esta informação para cumprir uma responsabilidade atual?
O teste das três ações
Ver
A visualização deve estar ligada a uma necessidade concreta. Quem consulta a agenda para orientar o cliente pode não precisar de aceder a informação financeira detalhada. Quem acompanha resultados de gestão pode precisar de uma visão consolidada, mas não necessariamente de poder alterar movimentos. Pergunte que decisão ou tarefa depende daquela informação.
Alterar
Alterar exige responsabilidade pela qualidade do registo. A pessoa sabe quando registar, que campo usar e como corrigir um erro? Há formação suficiente para evitar notas no sítio errado, duplicações ou eliminações indevidas? A permissão técnica só funciona bem quando o processo também está claro.
Aprovar
Aprovar é uma responsabilidade de gestão, mesmo quando o fluxo não tem um botão com esse nome. A clínica precisa de definir quem valida descontos, exceções de cobrança, ajustes, fichas sensíveis ou mudanças de regra. A pergunta ajuda a separar execução de decisão e evita que a conveniência se transforme em autorização permanente.
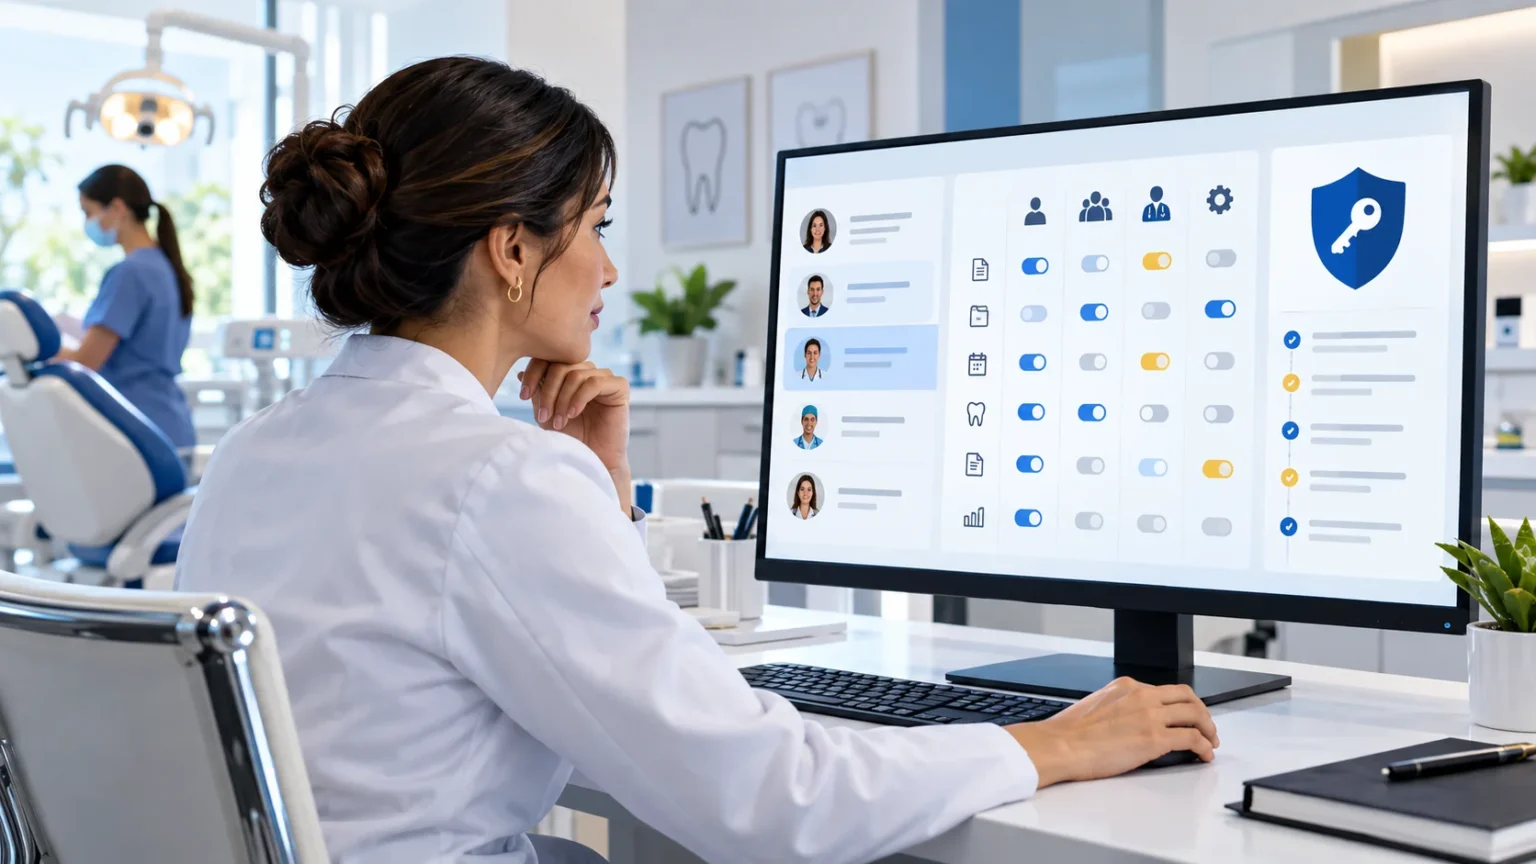
O ProDent organiza os utilizadores por identificação individual, setor e estilo, ou seja, o nível de permissão sobre o que cada utilizador pode ver e editar. A clínica usa esta estrutura para refletir as suas responsabilidades reais. Nem toda a separação concetual entre ver, alterar e aprovar corresponde a uma configuração detalhada em todas as áreas, por isso o desenho final deve ser confirmado no sistema e, quando necessário, com a equipa de suporte.
Revisão de acessos em cinco passos
1. Liste os utilizadores ativos e as responsabilidades atuais
Comece pelas pessoas, não pelos ecrãs. Confirme o nome individual, o setor, a função atual e as atividades que cada utilizador realmente executa. Procure utilizadores de pessoas que já saíram, contas genéricas e acessos mantidos apenas porque sempre foi assim. Um utilizador individual facilita a identificação da autoria e reduz a dependência da memória quando surge uma dúvida.
2. Escolha os fluxos mais sensíveis
Não tente rever o sistema todo de uma vez. Dê prioridade às áreas em que uma alteração afeta o atendimento, a privacidade, a tesouraria ou a leitura de gestão. Agenda, processo clínico, documentos, financeiro, stock, CRM e indicadores podem entrar numa ordem definida pela própria clínica. Para cada fluxo, descreva o que precisa de ser visto, registado, corrigido e validado.
3. Compare o acesso com a tarefa real
Converse com o responsável do setor e com quem executa o trabalho. Uma permissão aparentemente excessiva pode estar a sustentar uma tarefa legítima que nunca foi formalizada. Uma permissão aparentemente correta pode ser insuficiente e levar a pedidos de palavra-passe ou a controlos paralelos. A revisão tem de revelar o processo antes de decidir a configuração.
4. Trate as exceções como temporárias
Férias, a ausência de uma pessoa-chave, um esforço concentrado de conferência e o apoio entre unidades podem exigir acesso adicional. Registe o motivo, a pessoa, a área, o início, a data de revisão e quem decidiu. Não presuma que o sistema termina a permissão automaticamente. A retirada tem de entrar na agenda de quem gere os utilizadores.
5. Valide a operação depois da mudança
Depois de reduzir ou alargar uma permissão, confirme se a pessoa continua a executar a tarefa sem login partilhado, retrabalho ou atraso. Verifique também se o histórico permite reconstruir as ações relevantes. Quando a mudança gerar dúvidas ou bloquear uma rotina legítima, use o suporte para rever a configuração e a formação.
O que o ProDent organiza e o que continua a cargo da clínica
Na gestão de utilizadores, o ProDent permite organizar o nome individual, o setor e o estilo de permissão. Esta base ajuda a limitar o que cada pessoa pode ver e editar e apoia a identificação de quem fez ações ou alterações, quando a rastreabilidade está disponível no fluxo em causa.
O sistema dá a estrutura. A clínica continua responsável por definir papéis, autorizar acessos, proteger credenciais, orientar a equipa, rever mudanças e investigar o contexto de cada ocorrência. Cabe também à gestão confirmar que a informação clínica fica nos campos adequados e que os dados financeiros, os documentos e os indicadores são consultados conforme a necessidade de trabalho.
Esta divisão evita uma expectativa perigosa: a de que configurar os utilizadores uma única vez resolve a governação. Permissões coerentes dependem de processos coerentes. Se ninguém sabe quem regista um pagamento, valida um desconto ou corrige uma ficha, o ecrã limita-se a reproduzir a ambiguidade da rotina.
Sinais de que a revisão não pode esperar
- Duas ou mais pessoas usam o mesmo login
- Utilizadores antigos continuam ativos depois de mudanças na equipa
- A clínica não consegue identificar quem fez uma alteração relevante
- Um acesso temporário mantém-se sem data de revisão
- A equipa pede credenciais de outra pessoa para concluir tarefas
- Deixa de se registar informação porque o acesso não acompanha a responsabilidade
- Todos num setor têm as mesmas permissões, apesar de terem tarefas diferentes
- O gestor recebe indicadores inconsistentes e não consegue localizar onde o processo falhou
Estes sinais, sozinhos, não provam que a configuração está errada. Indicam que a clínica precisa de comparar acesso, responsabilidade, formação e qualidade do processo.
Como a revisão de acessos afeta os números da gestão
As permissões dos utilizadores também influenciam a confiança nos números. Se pessoas sem formação podem alterar movimentos sensíveis, a consistência dos dados fica exposta. Se quem executa a tarefa não consegue registar no momento certo, o sistema passa a receber informação atrasada, incompleta ou fora do fluxo.
Por isso, a reunião de recertificação não deve terminar com uma lista de utilizadores. Tem de responder onde é que a qualidade do registo melhorou ou piorou depois de uma mudança. A gestão pode observar sinais como o número de exceções ainda abertas, a existência de contas partilhadas, as correções recorrentes, os atrasos causados por bloqueios de acesso e a dificuldade em reconstruir uma ação.
Estes são controlos sugeridos para a rotina da clínica, não indicadores nativos do ProDent. O valor está em usar provas do trabalho para decidir se é a permissão, o processo ou a formação que tem de mudar.
Suporte e formação fazem parte do controlo
Quando a equipa não percebe o propósito de uma restrição, tende a ver a permissão como um obstáculo. Uma formação curta e aplicada à tarefa ajuda a explicar o que deve ser registado, quem responde pela informação e quando pedir um ajuste. Isso reduz improvisos e melhora a adesão ao utilizador individual.
O suporte humano e a consultoria personalizada da HartSystem podem ajudar a rever a configuração no contexto real da clínica. Para tornar a conversa produtiva, leve uma função, três tarefas frequentes, uma exceção temporária e uma dúvida de rastreabilidade. Assim, a orientação parte do trabalho concreto e não de uma lista abstrata de ecrãs.
Rever com regularidade protege os dados sem travar a equipa
As permissões de utilizadores no ProDent não servem apenas para fechar áreas do sistema. Ajudam a alinhar tarefa, responsabilidade e autoria. Quando a clínica revê os acessos com regularidade, controla as exceções e valida a operação depois de cada mudança, protege a informação sem bloquear a equipa e aumenta a confiança nos registos usados pela gestão.
Escolha um fluxo sensível, defina quem precisa de ver, alterar ou aprovar e registe as exceções com data de revisão. O Pro365 GO, o novo ProDent 100% web, organiza os utilizadores por setor e nível de permissão, para que esta revisão parta de dados concretos. Agende uma demonstração e leve este mapa para rever um caso real com a HartSystem.